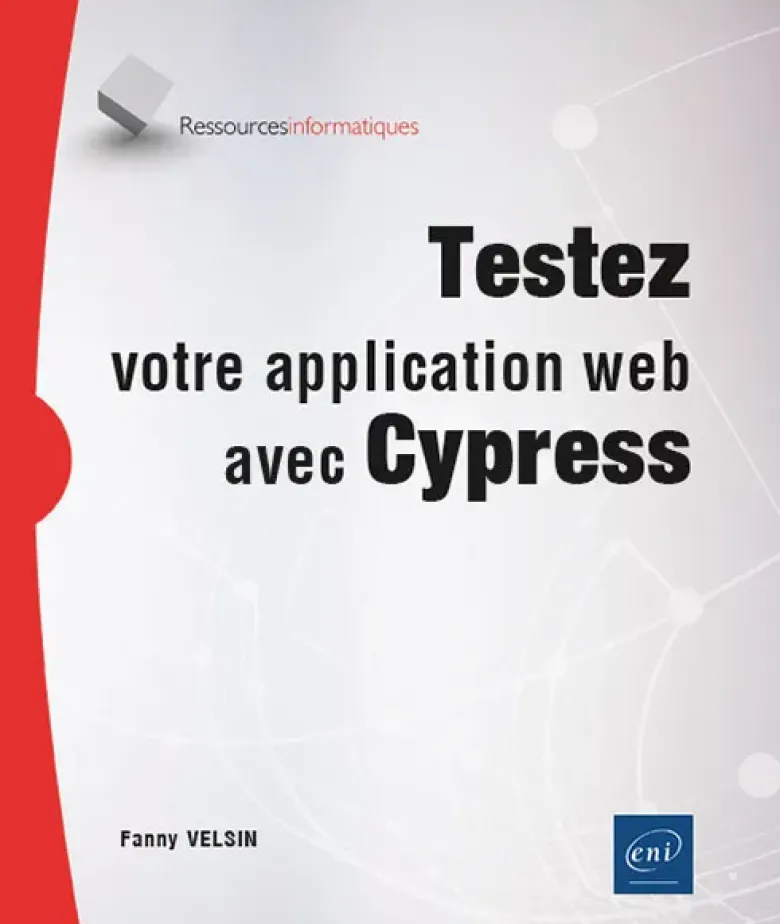
Testez votre application web avec Cypress
€23.13
Présentation
Ce livre sur Cypress s’adresse à tous ceux qui travaillent dans le développement web, qu’ils soient développeurs, testeurs, managers ou simplement intéressés par l’amélioration de la qualité de leur application en réalisant lestests nécessaires. Il permet à un débutant de mettre en place son environnement et des tests de base, mais offre également à un lecteur plus expérimenté la possibilité de mettre en place des tests avancésou des tests de sécurité. Le livre commence par une présentation des conséquences des failles de sécuritésur une application web et de l’importance de s’en protéger. Il présente ensuite Cypress, ses avantages et inconvénients, et explique comment le mettre en place et le configurer. Les chapitres suivants se concentrent sur l’exploration de l’interface graphique de Cypress, la rédaction des plans de testet les tests de différents éléments, tels que les formulaires de contact, le respect du RGPD, les failles CSS ou les injections SQL. La suite du livre explore la gestion des variables d’environnementet des tests de sécuritéplus avancés, tels que l’authentification à deux facteurs, les tests de sécurité des API et les sessions. Enfin, vous découvrirez comment automatiser l’exécution de vos testsdans un pipeline CI/CD et/ou dans l’environnement Cypress Cloud, et étudierez les plugins à utiliserpour améliorer la couverture des tests de sécurité avec Cypress. Un projet d’exemple avec des failles et quelques tests illustratifs dans un environnement Docker est disponible en téléchargement pour vous accompagner dans la lecture de cet ouvrage.
Caractéristiques
| EAN13 | 9782409045967 |
|---|---|
| ISBN | 978-2-409-04596-7 |
| Éditeur | Éditions ENI |
| Date de publication | 19 août 2024 |
| Collection | RESSOURCES INFO |
| Nombre de pages | 332 |
| Dimensions | 21,6 x 17,8 x 2,2 cm |
| Poids | 514g |
| Langue | français |
| Fiches UNIMARC | S’identifier |
Be the first to review “Testez votre application web avec Cypress”
Related products
Livres
Histoire Et Géographie
Littératures De L'Imaginaire
Arts
Jeunesse
Écologie Et Nature
Livres
Livres
Féminismes Et Lgbt++
Informatique
Écologie Et Nature
Manuel de kinésiologie équine – Remettre du sens au coeur du lien cavalier – cheval
Reviews
There are no reviews yet.