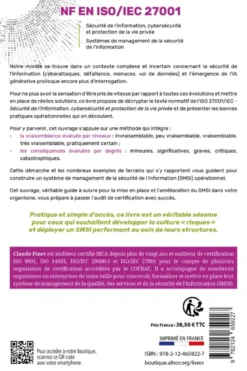
NF EN ISO/IEC 27001 – Sécurité de l’information, cybersécurité et protection de la vie privée
€26.65
Présentation
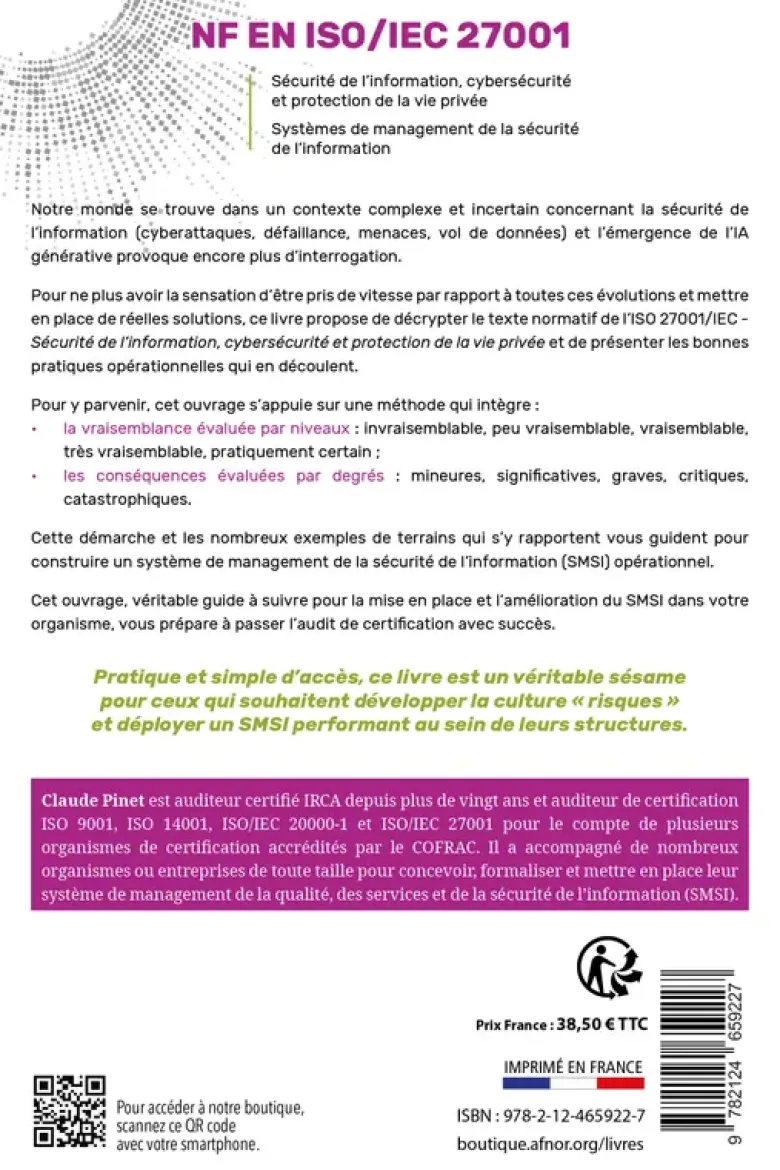
Notre monde se trouve dans un contexte complexe et incertain concernant la sécurité de l’information (cyberattaques, défaillance, menaces, vol de données) et l’émergence de l’IA générative provoque encore plus d’interrogation.
Pour ne plus avoir la sensation d’être pris de vitesse par rapport à toutes ces évolutions et mettre en place de réelles solutions, ce livre propose de décrypter le texte normatif de l’**ISO/IEC27001 – Sécurité de l’information, cybersécurité et protection de la vie privée** et de présenter les bonnes pratiques opérationnelles qui en découlent.
Pour y parvenir, cet ouvrage s’appuie sur une méthode qui intègre:
– la vraisemblance évaluée par niveaux: invraisemblable, peu vraisemblable, vraisemblable, très vraisemblable, pratiquement certain;
– les conséquences évaluées par degrés: mineures, significatives, graves, critiques, catastrophiques.
Cette démarche et les nombreux exemples de terrains qui s’y rapportent vous guident pour construire un système de management de la sécurité de l’information (SMSI) opérationnel.
Cet ouvrage, véritable guide à suivre pour la mise en place et l’amélioration du SMSI dans votre organisme, vous prépare à passer l’audit de certification avec succès.
Pratique et simple d’accès, ce livre est un véritable sésame pour ceux qui souhaitent développer la culture «risques» et déployer un SMSI performant au sein de leurs structures.
Caractéristiques
| EAN13 | 9782124659227 |
|---|---|
| ISBN | 978-2-12-465922-7 |
| Éditeur | Afnor |
| Date de publication | 29 mai 2025 |
| Collection | DECRYPT’NORME |
| Nombre de pages | 160 |
| Dimensions | 24 x 16 x 1 cm |
| Poids | 322g |
| Langue | français |
| Fiches UNIMARC | S’identifier |
Be the first to review “NF EN ISO/IEC 27001 – Sécurité de l’information, cybersécurité et protection de la vie privée”
Related products
Livres
Livres
Ados Et Jeunes Adultes
Livres
Littératures De L'Imaginaire
Informatique
Arts
Livres
Écologie Et Nature
Féminismes Et Lgbt++
Bretagne
Dictionnaires Et Méthodes De Langues
Ados Et Jeunes Adultes
Ados Et Jeunes Adultes
Reviews
There are no reviews yet.